最近気になっていたニュースに、ちょっとした解釈を交えながら触れて行こうと思う。
中国AIのサイバー攻撃疑い 官房長官「外国主体の可能性含め解明」
2026年10月20日 17:55
木原稔官房長官は20日の記者会見で、国内で相次ぐサイバー攻撃に中国系の人工知能(AI)セキュリティーツールが使われた可能性があるとした民間調査に言及した。
日本経済新聞より
このニュースは、ARTEXという支那のエンジニアが開発したAIソフトが関わっており、最近の情報漏洩騒ぎにも繋がっている可能性を示唆するものだった。
スピード感が大切だって話
PHP騒ぎに繋がる導線
そして、この話と繋がってくるのが、こちらの記事である。
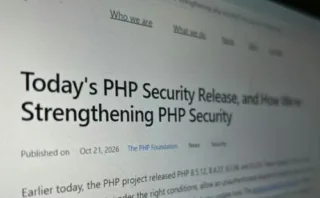
そう、みなさんご存じPHP騒ぎである。
前回の記事で紹介した首相のポストの続報だ。このポストもかなりバズっているのだが、多くの技術者が膝を打ったであろう部分がこちら。
状況によっては、サイトを一時的に停止することも重要だと私自身も改めて感じた次第です。
企業を含めサイトを開設されている方々の中には、深夜の対応が必要な場合など、今回のような注意・警戒情報にすぐには気付かない方もいらっしゃると思います。
そうした場合、個社の中でサイト管理を担当されている方、あるいは委託を受けているサイト管理者やサーバー管理者の方が気付くことで、早急に対応に着手することができると思います。
首相のポストより
社内でこの手の対応を迫られる立場にある僕自身の琴線にも触れる内容だった。ましてや、日々システムの保守や運用に携わる現場のエンジニアには、如何ほどだっただろうか。
ところが、時事通信はこんな報道を流している。
政府、PHP被害報告なし 「サイト停止も有効」
2026年10月22日11時55分
木原稔官房長官は22日、プログラミング言語「PHP」で重大な脆弱性が見つかった問題に関し、「今のところ関係する被害の報告は受けていない」と述べ、今後も各所への注意喚起を行う考えを示した。
時事通信より
要するに、「今のところ被害の報告はない。特に問題はなかったよね」とでも言いたげな報道である。

こちらの日本経済新聞の記事は、さらに露骨な書き方をしている。
脆弱性への攻撃
PHPの話について、時事通信の記事が伝えようとしているのは、「総理が緊急でポストし、大騒ぎするほどの事態ではなかったのではないか」ということなのだろう。

また、こちらの日本経済新聞の社説は、「準備は大切だよね」という生温い感じの精神論を展開している。
しかし、今回の脆弱性は、国際的な深刻度指標であるCVSSで9.2という最高水準の「緊急(Critical)」評価を受けたものだ。決して軽視できるような事案ではない。
一方で、冒頭に紹介したARTEXの件で、官房長官の木原氏は言葉を濁している。
事案の詳細については「現時点で確たることを申し上げる段階にはない」と述べるにとどめた。政府の対応として「関係省庁などからの情報収集に加え、被害企業から直接ヒアリングを行っている」と明かした。
日本経済新聞「中国AIのサイバー攻撃疑い~」より
しかし、PHPの話にも根差す話なのだが、システムの脆弱性というのは割とそこかしこに埋め込まれているモノである。
AIを利用してシステムを広範囲に検証すれば、人間が長年見逃してきた脆弱性であっても、比較的短時間で発見できる可能性がある。実際、これまで長年発見されていなかった脆弱性が、AIの活用によって短時間で見つかる事例も出てきている。
ARTEXをめぐる問題も、こうしたAIによる脆弱性の発見能力と無縁ではない。AIの能力が向上すれば、防御する側にとって有益である一方、攻撃する側にとっても、これまで見つけられなかった弱点を探し出す手段になり得る。
これは、なかなか由々しき問題だと言える。
攻防のスピード感
今回のPHP問題とARTEXの件は、直接の因果関係があるという話ではない。しかし、脆弱性を発見し、攻撃に利用する技術が高度化しているという点では、同じ問題の延長線上にある。
そして、脆弱性を探して攻撃を仕掛けてくる存在がいる以上、対策する側にもスピードが求められる。
だからこそ、首相が「サイトを停止してでも対応してほしい」というメッセージを発出したことには意味があった。
現場の人間からすれば、普段はなかなか認められないサイトの停止や、優先順位の低い改修について、トップから対応を進めるお墨付きをもらえたようなものだ。
これを機に、現場では「せっかく止められるのだから、気になっていたところも修正してしまおう」と、さまざまな改修を進めることができた。
そうした後押しがあったからこそ、現場の技術者から高市氏への評価が高まった、という構図なのだろう。
日々のメンテナンスが必要
そう、上では批判したが、日本経済新聞の指摘するような日々のメンテナンスは実は大切なのである。
[社説]PHPの警鐘を次の脆弱性対策に生かせ
2026年10月22日 19:05
多くのウェブサイトで使われるプログラム言語「PHP」に2種類の重大な脆弱性が見つかり、これを修正する作業のため各国でさまざまなサイトが停止する事態となった。
人工知能(AI)の性能が上がり、これまで見逃されてきた欠陥が今後、次々と明らかになる可能性は大きい。脆弱性への対応はサイバー防御の基本だ。今回の事案を警鐘ととらえ、混乱なく着実に対処するための体制を早急に整える必要がある。
日本経済新聞より
だが、現場の人間はそんなことは百も承知なのだ。
問題は、分かっていても対応できないことにある。なぜなら、こうした対応を進めるための決裁が、なかなか下りないからだ。
「未だ動くなら、止めるな」
これが、多くの経営者の考えなのである。
なにしろ、ECサイトなどは、止めてしまえば、その停止時間に応じた損失が発生する。売上が止まるだけではない。顧客への影響もあるし、場合によっては信用問題にも発展する。
だから、経営者が簡単には首を縦に振らないのも、分からない話ではない。
しかし、そうやって先送りにされてきた保守や改修が、いざというときに大きなリスクとなる。
そんな問題を浮き彫りにしたのが、今回のPHP騒ぎだったのではないだろうか。
止めなかったことがエラいわけではない
実際、日本経済新聞はこんな記事を書いているが、これは分かっていない側の意見だね。
PHP欠陥でサイト止めた日本、止めなかった米国 脆弱性は8月に発見
2026年10月23日 6:31
プログラム言語「PHP」で見つかった欠陥を受け、多くの日本企業がウェブサイトを一時停止した。一方、震源地の米国ではサイトを継続する企業が大半だった。先端技術を持つテック企業が政府と綿密に連携して対応した防衛体制の違いも大きい。
日本経済新聞より
対応はしろ、でも止めるな。
しかし、この問題で本当に評価すべきなのは、サイトを止めずに済んだことなのだろうか。
そうではない。必要な情報をいち早く入手し、状況を判断し、必要な対策を迅速に実行できたことこそが重要なのである。
そして実際は、多くのサイトは停止され、対応が急がれた。
PHP:ウェブ上で大混乱を引き起こしている3文字の言語
2026年10月23日午前1時49分
プログラミング言語PHPに発見された2つの脆弱性により、インターネットの広範囲が危険にさらされた。
一部の報告によると、ウェブサイトの最大70%が何らかの形でPHPを使用している。Wikipedia、WordPress、Drupalをはじめ、DeviantArtや4chanなど、脆弱性が明らかになった後に一時的に閉鎖された多くの人気サイトやプラットフォームがPHPで動いている。政府機関でさえも例外ではなかった。
theverge.comより
日本の首相、NSA、FBIはウェブサイトに対し、PHPをアップデートするかオフラインになるよう指示した。
2026年10月21日
水曜日の午後9時55分(東京時間)、高市早苗首相はXに異例の要請を投稿した。公開ウェブサイトを運営している人は、PHPを使用しているかどうかを確認し、その日の午後11時にPHPプロジェクトがリリースする修正プログラムをインストールする準備をすべきだと彼女は書いた。それがすぐにできない場合は、ウェブサイトを一時的に閉鎖することがリスクを軽減する効果的な方法の一つだと述べた。この投稿は数時間で3000万回以上閲覧された。
米国家安全保障局( NSA) 、FBIのサイバー部門、英国国家サイバーセキュリティセンターは、2026年10月21日にそれぞれ警告を発した。NSAとFBIは、すぐにアップデートできない組織は、アップデートできるまでシステムをオフラインにするよう勧告し、英国のセンターは、PHPの暫定修正を時間内に適用できない組織には同様の措置を検討するよう伝えた。
tech-izm.comより
繰り返しになるが、日々のメンテナンスが大切なのは言うまでもない。しかし、止められないサービスほど、保守や改修が後回しにされがちである。
その結果、取り残された脆弱性が攻撃の足掛かりにされる。今回の問題は、そうした構造的なリスクを改めて突きつけたと言えるだろう。
だからこそ、現場は大喜びしたのだ。
普段はなかなか下りない決裁を、トップが後押ししてくれた。必要なら止めていい。安全を優先していい。そういうお墨付きを出してもらえたのだから。
まとめ
今回のPHP騒ぎとARTEXの話は、一見すると別々の問題のようでいて、根っこの部分では繋がっている。
AIの利用によって、脆弱性を発見する能力は飛躍的に向上していく。これは防御する側にとっても有益だが、悪用する国家や組織が存在すれば、これまで以上に厄介な事態を招くことになる。
しかも、脆弱性を発見する能力と、それを攻撃に利用する能力が高まる一方で、防御する側の対応が遅れれば、その差がそのままリスクとなる。
そして、冒頭のニュースが示唆しているのは、そうした技術が国家や組織によるサイバー攻撃に利用される可能性である。支那の組織が本業以外のこうした「副業」に手を出しているのだとすれば、それもまた看過できない問題だ。日本のこれからにも影響してくる事態だと思う次第である。
コメント