コメント頂いたこともあって、少しPHPに関する話題も触れさせて欲しい。
プログラミング言語「PHP」に脆弱性 世界のサイト7割が危険に
2026年10月22日07時08分
ウェブサイトの構築に広く使われるプログラミング言語「PHP」に重大な脆弱性が発見された。開発チームは21日、プログラムの修正版を公表。PHPは世界のサイトの約7割で使われているとの調査結果もあり、サイバー攻撃の危険にさらされている。
時事通信より
ここのところ、あちらこちらで情報漏洩の話が聞かれる。
今回発見された脆弱性も、かなり深刻なものであったようだ。ただし、既に報じられた情報漏洩事件と今回の脆弱性に直接の関係があるのかについては、現時点では確認できていない。
色々とニュースなどを漁ってみたのだが、技術的な背景や発見から修正に至るまでの経緯については、もう少し整理して理解する必要がありそうだ。
そこで今回は、PHPとは何なのか、何が問題になったのか、そして一般の利用者にどのような影響が考えられるのかについて、少しかみ砕いて説明してみたい。
システム脆弱性に繋がる
PHPって何?
概略説明であるため、大雑把な説明になって正確性に欠ける部分があることをまず最初にお詫びしておきたい。このブログの読者の中には非常に詳しい方もお見掛けするので、詳細はお任せする。
ここでは大まかなことが分かれば良いのだ。
この件で、総理がポストしていて大騒ぎになった界隈もいるのだが、個人的にはかなり感謝している。
社内で起きたトラブルについて、説明が容易になったからだ。
さておき、何が起きたのかについて少しかみ砕いていきたい。
まず、PHPとはなんぞや、というお話である。
さっくりいうと、PHP(PHP: Hypertext Preprocessor)はWebサイトやWebアプリケーションの開発に特化したプログラミング言語である。
ただし、Webサーバー上で動くように設計されているため、多くの人には直接は関係ない話でもある。ただし、ユーザー情報や記事のデータなどを保存する「データベース」とのやり取りに使われるため、昨晩は多くのサイトが一時的に閉鎖されてメンテナンスが行われるに至った。
僕はというと、管理している会社のレンタルサーバーに多少影響があった程度だ。このレンタルサーバーについては、サーバー側で対応してくれたようで、一時的な管理画面へのアクセスが出来なくなった以上の影響はなかった。
PHPはサーバー上でサイトを動かすために使われる。設計図が公開され、誰でも改変して利用可能な「オープンソース」として提供されている。オンライン無料百科事典「ウィキペディア」のソフトウエアや、サイト構築ツール「ワードプレス」などの基盤としても利用されている。
時事通信「プログラミング言語「PHP」に脆弱性~」より
なお、このブログはWord Press上で動いているので、個人的にも実はちょっと対応が必要であった。といっても、各種更新を見直した程度ではあるのだが。
具体的な脆弱性
記事には具体的な脆弱性についても言及がある。
PHPには二つの脆弱性があり、同言語を利用するウェブサイトやシステムがサイバー攻撃にさらされる恐れがある。PHPの運営団体は21日、脆弱性を修正するアップデートを公開し、利用者に直ちに適用するよう呼びかけた。ホワイトハウス当局者によると、米政府は脆弱性への対策を進めるため、テクノロジー企業と連携している。
時事通信「プログラミング言語「PHP」に脆弱性~」より
今回問題になったのは、単にサイトが表示されなくなるといった程度の不具合ではない。
条件がそろうと、攻撃者が認証を受けることなく、サーバー上で任意のコードを実行できてしまうという、非常に深刻なものだった。国際的な深刻度指標(CVSS)で最高水準の「9.2(緊急)」と評価されている事案だったのだ。
サーバー上で攻撃者に任意のコードを実行されるということは、システムの構成や権限などによっては、保存されているデータへのアクセスや、さらなる攻撃につながる可能性がある。
Webサイトの裏側では、利用者の情報や記事のデータなどをデータベースに保存していることも多い。そうしたシステムが攻撃されれば、情報漏洩などの被害につながる可能性も。
今回の脆弱性が深刻だとされた理由は、こうした攻撃が成立する可能性にある。
AIによる発見と、修正までの経緯
今回の件で興味深かったのは、脆弱性の発見や検証にAIが活用されていたことだ。
PHP Foundationの公式発表によると、問題の一つは2024年の外部セキュリティ監査に関連して認識されていた。しかし、具体的な攻撃方法が見つからず、修正による互換性への影響なども考慮する必要があったため、対応方針の決定には時間がかかったという。
その後、2026年に入って複数の研究者や組織による調査が進み、AIなどを利用して解析した結果、具体的な攻撃方法が示されたことで、問題の深刻さが明確になった。
この脆弱性を偶然つかれてトラブルになった人が、どのような手順で脆弱性を突破できるかまで開示してしまったからさあ大変。
慌てて修正パッチの予定を前倒ししたようだ。
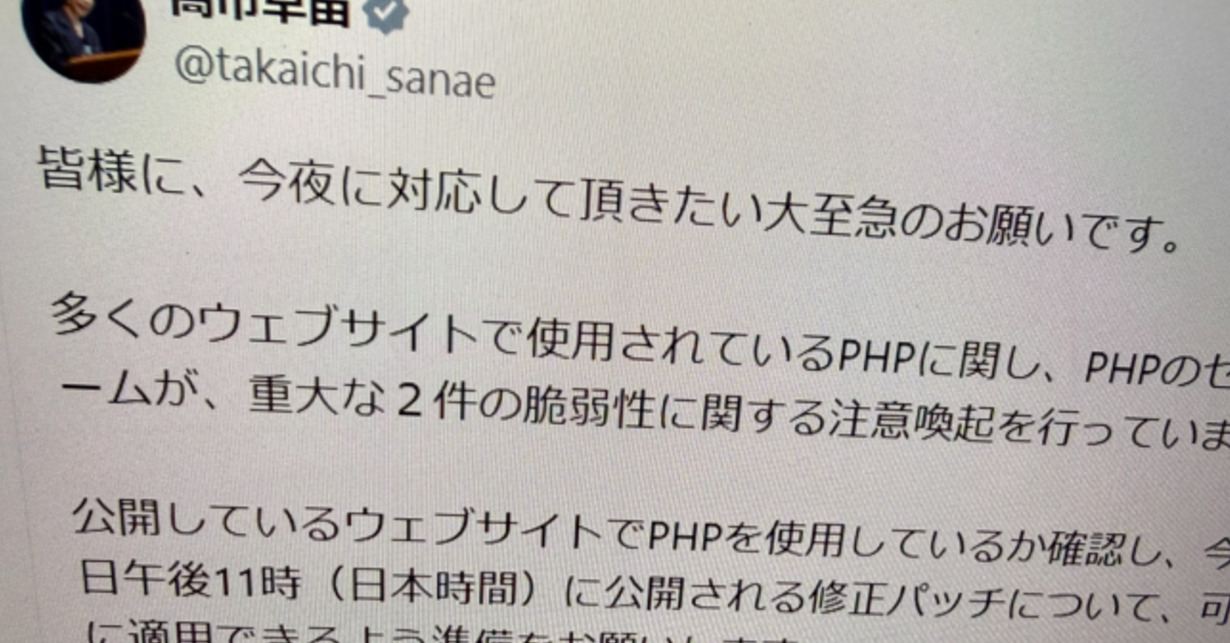
一方、国内でのトラブルが予想されたために総理がポストで警戒を呼び掛ける判断となったようだ。
実際に、パッチが公開されてから、多くのサイトがメンテナンスに入ったため、事前情報を知っていた技術者は首相のポストに感謝する結果に。
結果論ではあるが、対応としては良かったと、個人的にも評価している。
脆弱性の修正というのは、技術者だけが理解していれば済む話ではない。企業であれば、サーバーの管理担当者が危険性を理解していても、業務への影響などを理由に、経営層が対応の優先順位を上げてくれないこともある。
そのような場合に、総理が直接注意喚起を行えば、経営層にも緊急性が伝わりやすくなる。
もちろん、首相の投稿によって初めて危険性が判明したわけではないし、各組織の対応がすべて首相の呼びかけによるものだったわけでもない。
それでも、緊急対応の必要性を広く周知したという意味では、良い対応だったと考えている。
なお、この手の脆弱性の発見と修正パッチの発表というのは、さほど珍しくはない。今回大きな騒ぎになった理由は、割と深刻な部分の脆弱性であったことと、先に突破方法が拡散してしまったことが重なったからなのだ。
注意すべきポイント
ここまでの話は、主としてウェブサイトやサーバーの管理者に関わるものだ。
では、一般の利用者には関係がないのかといえば、そうとも言い切れない。
本件の脆弱性が明らかになる前にも、多くのサービスで不正アクセス・情報漏えいが続いている中で、不正アクセスの試行を検知してサービスを停止した例があった。ソフトバンクでは、「第三者による不正アクセスの試みが判明した」として、「My SoftBank」「My Y!mobile」「My Menu」のウェブサイトを10月17日に一時停止している(発表されたのは19日)
Internet Watchより
実は、大々的にパッチをあてると騒ぎになる前にも、いくつかのサイトが攻撃されていて、情報漏洩が出ている。これがPHPの脆弱性を突かれたかどうかは不明だが、中にはそういったトラブルがあった可能性も否定できない。
そして、情報漏洩によって、例えば利用中のネット上のサービスが不正利用されるリスクが考えられる。
そんなわけで、PHPの騒ぎに拘わらず、一般人にできることは多くはない。
まずは、普段利用しているサービスから、不正アクセスや情報漏洩に関する発表が出ていないか確認しておくとよいだろう。
特に、金融機関や携帯電話会社、通販サイトなど、個人情報や金銭に関わるサービスについては、公式のお知らせを確認しておきたい。
また、複数のサービスで同じパスワードを使い回している場合は、これを機会に見直すことをお勧めする。可能であれば、二段階認証などの多要素認証も利用したい。
ただし、今回のPHPの脆弱性が報じられたからといって、すべてのサービスのパスワードを一律に変更しなければならないというわけではない。利用しているサービスで情報漏洩が確認された場合や、パスワードの漏洩が疑われる場合には、特に速やかな対応が必要になる。
ウェブサイトを運営している方は、もうちょっと警戒が必要なのだけれどここでは割愛させてもらう。
まとめ
PHPという、一般の利用者には耳慣れないプログラミング言語に、重大な脆弱性が二つ見つかった。
今回の問題は、単にプログラムの不具合が見つかったというだけではない。攻撃者がサーバー上で任意のコードを実行できる可能性があり、しかも修正プログラムの公開前に情報が漏れてしまったことで、各組織が緊急対応を迫られる事態になった。
高市総理が注意喚起を行ったことについても、個人的には妥当な対応だったと評価している。
人によっては大山鳴動して鼠一匹という印象を持たれたかもしれないが、一部の企業では「それどころじゃない」と大変な深夜作業を強いられた事件であった。そういうこともあるんだという程度で、聞き流していただければ幸いである。
コメント
木霊様、毎度な記事お願いと、迅速なる対応ありがとうございます。
実は高市首相の警告の時に、
PHP?
出版社が何で?
と不思議に想い、調べてみたら、
良く解らないか、なにか根本のソフトがヤバいらしいぞ。
しかし、何がどうヤバいのか良く解らない😮💨
なので木霊様に頼ったちうのが本音なんてすねm(__)m
しかし、これは今後、困るぞ!
ウクライナがとうなるか瀬戸際しよ。
ウクライナが敗戦で終ると、
ロシアが沿海州やエトロフ、クナシリに軍を送る余裕でてくる!
エトロフては日本人記者が!
クナシリにはシナ企業とシナ共産党を招いて、水産資源にシナ資本を入れて
支配を合法化しよとしてる!
そんな時に、すでに九州全域と同じ面積となった「所有者不明の土地」を、
やっと買い取りした奴の国籍を調べる事が可能になったばかり!
どんどん人口流出して、鉄道は廃線になってゆく北海道の土地や、人の流れをシナやロシアや北朝鮮のハッカーに
奪われたら、140年前に国賊の政治家がエトロフを戦わずしてロシアに譲ったように、クリミアが北海道北部に起き、そしていつかはウクライナのように北海道をシナとロシアに奪われる。
正直、マクロン死んて欲しいが、
ウクライナがこのまま負けると、
すぐはムリでも、北海道に圧力が向いてくる。その時に今のフランスみたいな騒ぎが米国でおきれば……
空母ジョージ・ワシントンだったか、
横須賀母港の。あれは今、アジアにいませんよね!
デジタル庁は何やっとる?
50歳以上の上級職員は解雇して、
30〜40代を昇進。浮いた金で
引きこもりのハッカー部隊を!!
やっぱり日本は核兵器を
持たねばならない!
ソ連崩壊を予言した人口学者のエマニュエル・トッド氏も勧めてる!
いま考えると芥川賞作家の砂川文治氏による「小隊」「越境」の2作は、
近未来戦争小説などでなく、
「予言」だったのが解る。
ウクライナを見捨てろとか、さんざん喚いてきた私は断罪されても仕方ない。核兵器を持とう!
予算かかる言うなら、警察、消防、国防、教育、いがいの役人を半分に減らせ。役人大杉。
結局!「中露が真にタックを組むなどないわ!」と、
タカをくくっていたのだ私は。
だから日本海へ進出するシナに蓋する役目のロシアなどとたわけた事を言ってた。
それがシナ企業のクナシリ進出次第で、まんま「第二のウクライナ」への道に進みつつある。
腐れEUなど滅んでしまえと想うつけど、腐れフランスでも今、
席から降りられると、何れはシナとロシアの魔手が日本にかはかる!どうしょう!
ウクライナを看過すれば、日本に刃が刺さるという木霊様のお言葉は、
正解だった。
あげくに大嫌いな洗剤の大敗と、
ル・ペンによるウクライナ支援切り離しを怯えている。
後悔は先に立たない。
m(__)m
普段はROM専で閲覧だけさせていただいている者です。
ご対応お疲れ様でした。また、概略の解説ありがとうございます。
ユーザーはなにに気をつければいいのか、という視点でこの問題をどう我々は乗り切ったら良いのか掲載しているニュース等が少なくここならと思って見た次第でとても助かりました。
ぶっちゃけエンドユーザーにはサーバーの中でどうなっているかは知らなくても困る物じゃないですしねぇ。
まぁ自分はソフトウェア業界の末席にいるのでなんだかんだで対応に追われましたけど
我々としてもX等で政府直々にアナウンスされたおかげで客先に説明を逐次出す必要性が少なくなり大変助かりました。
単にPHPのセキュリティホールだけならここまで大騒ぎする状態にはなってないんじゃないかと‥
ぶっちゃけ我々エンジニアですら探し当てるのが困難な穴なんざいくらでも有ると思ってますし。
ただ今回は情報漏洩が頻繁に発生した事と合わせて世間がナーバスになっていたんじゃないかと思いますね。
結局PHP自体のパッチは早々に片付いたのですが顧客から昨今の情報漏洩でのセキュリティチェックに時間を膨大に取られる羽目になりましたけどね。
あとAIが予想以上に成長してエンジニアレベルで絶対見つからない穴を見つけてきてるのが問題かと…開発目的でなら両手を上げて賛成なのですが大した知識もない輩が悪事の為に使用するAIも中身は一緒ですからねぇ